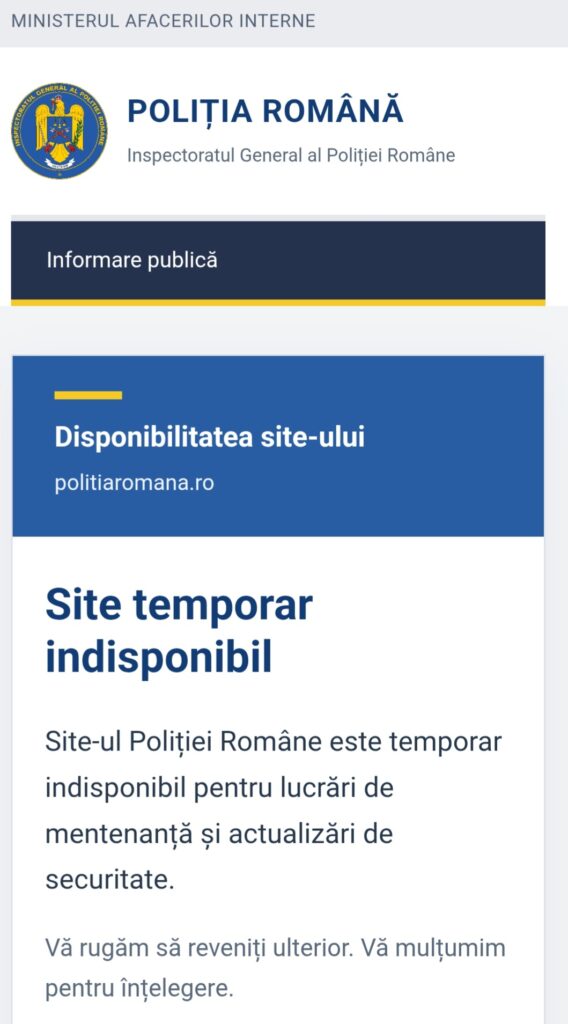
Vineri, 23 octombrie, mai multe site-uri ale instituțiilor din România sunt încă indisponibile. Site-ul Poliției Române și paginile inspectoratelor județene sunt oprite pentru „mentenanță și actualizări de securitate”.
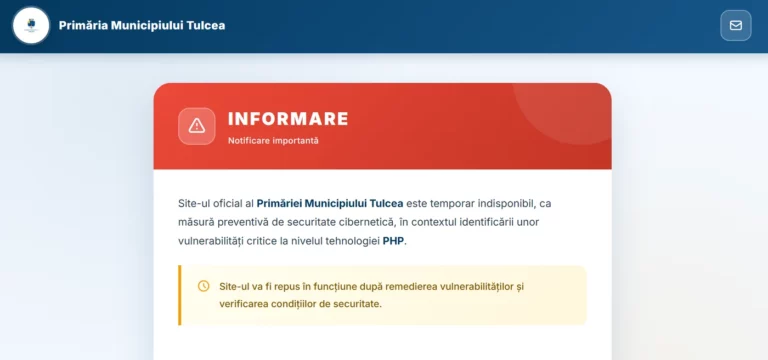
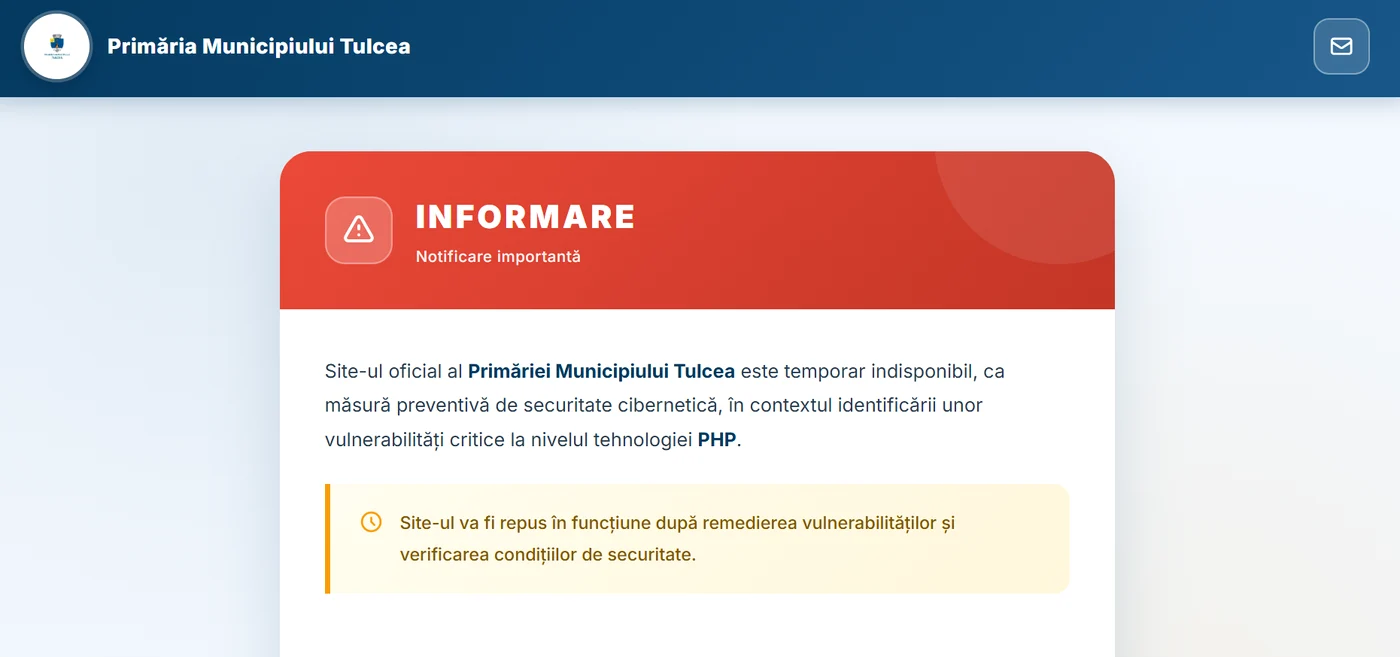
Universitatea Babeș-Bolyai din Cluj-Napoca a suspendat anumite servicii și aplicații online. Măsuri similare au luat primăriile Tulcea și Sector 4 din București.
În spatele lor se află o breșă descoperită în PHP, limbajul în care sunt scrise circa 70% dintre site-urile al căror limbaj poate fi identificat. Pe el rulează inclusiv WordPress, Drupal, Joomla și Magento.
Ce s-a întâmplat
Pe 20 octombrie, echipa de securitate PHP a anunțat că va lansa o actualizare pentru două vulnerabilități critice. A doua zi au apărut versiunile corectate: PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Cele două breșe, numite „PHP2Shell” (CVE-2026-109618 și CVE-2026-109619), au primit scorul 9,2 din 10, iar o firmă de securitate le-a notat chiar cu 10. Ele permit unui atacator să execute cod pe un server fără nicio parolă. Pentru site-urile pe PHP 8.1 și mai vechi nu există actualizare oficială, doar peticiri minimale publicate de echipa PHP.
Reacția a venit rapid, în toată Europa. Guvernul finlandez, prefecturile din Franța, parlamentul olandez și guvernul ceh și-au oprit site-uri sau le-au scos temporar din funcțiune. Agenția americană NSA a recomandat ca sistemele care nu pot fi actualizate imediat să fie deconectate.
Atacatorii nu au așteptat nici ei. Cloudflare a văzut mii de încercări de exploatare în cele zece ore dinaintea anunțului public, apoi milioane. Amazon a identificat o încercare datată 17 octombrie, cu patru zile înainte de publicarea corecțiilor. Fundația PHP spune că nu se cunoaște niciun caz de execuție de cod reușită. Sunt, deci, încercări, nu breșe confirmate.
Vulnerabilitățile existau de peste un deceniu în codul PHP. Au fost aduse la lumină cu ajutorul inteligenței artificiale. Firma Wiz estimează că munca pe care o echipă de elită ar fi făcut-o în luni a fost comprimată la o săptămână.
Oprirea site-urilor a fost decizia corectă. O instituție care nu poate aplica un patch în câteva ore și are un server PHP expus la internet are o singură variantă responsabilă: îl scoate din priză. Un site indisponibil două zile e un deranj. Un server compromis, cu date ale cetățenilor în spate, e o problemă de alt calibru.
Dar episodul arată și lucruri mai puțin comode. Primul este cât de multe instituții nu știu exact ce rulează pe serverele lor. Dacă un site de poliție județeană sau de primărie trebuie oprit zile întregi pentru un update, înseamnă că nu era pregătit să fie actualizat în ore. Iar în era în care exploatarea unei breșe se face în ore, nu în săptămâni, asta nu mai e un lux.
Al doilea este comunicarea. „Mentenanță” nu e o explicație pentru un om care are de plătit o taxă sau de depus un document. Instituțiile care au anunțat clar ce se întâmplă, de ce și până când au câștigat încredere. Cele care au lăsat doar o pagină goală au lăsat loc de zvonuri.
Al treilea e paradoxul din spatele poveștii. O piesă pe care se sprijină jumătate din web este întreținută de o fundație mică, cu câteva zeci de oameni, în timp ce cercetarea în inteligență artificială primește miliarde. Aceeași tehnologie care a găsit breșa o face și mai ușor de exploatat de cei care vor să facă rău. Dacă lecția nu se transformă în bani și oameni pentru proiectele open-source de care depinde statul, următoarea alertă va găsi aceleași servere nepregătite.
Ce e de făcut
Cei care administrează site-uri trebuie să afle ce versiune de PHP rulează și să o actualizeze. Dacă nu o pot actualiza, trebuie să o scoată din expunerea publică. În cazul WordPress nu e nevoie de un update dedicat al platformei, ci de actualizarea PHP de pe server, de obicei prin firma de găzduire.
Pentru cetățeni, vestea bună e că, deocamdată, nu există exemple confirmate de site-uri românești compromise prin aceste vulnerabilități. Riscul rămâne însă real până când toate sistemele sunt securizate.